随着信息技术的迅猛发展,网络已经成为社会运行的重要基础设施,网络安全问题也随之日益突出。计算机信息管理技术在网络安全领域的应用,以及网络与信息安全软件的开发,构成了保障网络空间安全的两大核心支柱。本文将围绕这两个方面展开探讨。
一、计算机信息管理技术在网络安全中的应用
计算机信息管理技术是指利用计算机硬件、软件及网络通信设备,对信息进行采集、加工、存储、传输和利用的一系列方法。在网络安全中,该技术主要应用于以下几个层面:
1. 访问控制与身份认证
通过信息管理技术建立严格的用户权限体系,实现对系统资源的精细化访问控制。例如,基于角色的访问控制(RBAC)模型可以确保不同用户只能访问其职权范围内的信息。身份认证技术如多因素认证、生物特征识别等,有效防止非法用户入侵。
2. 数据加密与隐私保护
信息管理技术中的加密算法(如AES、RSA)被广泛用于数据存储和传输过程中的保密。通过密钥管理、数字签名等手段,确保数据的完整性、机密性和不可否认性,防止敏感信息泄露。
3. 安全审计与日志管理
信息管理系统能够记录系统操作日志、访问日志和安全事件日志,并进行分析和审计。一旦发生安全事件,可以快速追溯源头,定位问题,为应急响应提供依据。
4. 风险分析与态势感知
借助信息管理技术对网络流量、系统状态和安全事件进行实时监控与关联分析,构建安全态势感知平台,提前发现潜在威胁,实现主动防御。
二、网络与信息安全软件开发的关键方向
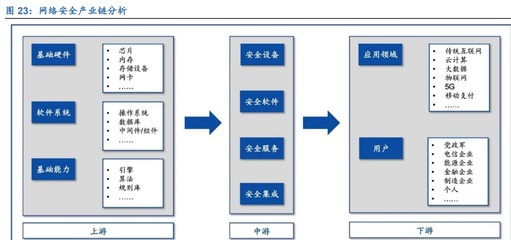
网络与信息安全软件是落实安全策略、抵御网络攻击的直接工具。其开发涉及多个专业领域,主要方向包括:
1. 防火墙与入侵检测/防御系统
防火墙软件基于规则过滤网络流量,阻止未授权访问。入侵检测系统(IDS)和入侵防御系统(IPS)则通过特征匹配、异常检测等技术,识别并阻断攻击行为。
2. 防病毒与恶意软件防护软件
此类软件通过病毒特征库、行为监控、沙箱技术等,检测和清除病毒、木马、勒索软件等恶意程序,保护终端和服务器安全。
3. 漏洞扫描与渗透测试工具
安全软件开发还包括自动化漏洞扫描器和渗透测试平台,用于评估系统和应用的安全状况,及时发现并修复安全漏洞。
4. 数据防泄漏与加密软件
数据防泄漏(DLP)软件监控敏感数据的流动,防止内部人员或外部攻击者窃取。加密软件则对文件和通信进行加密,确保数据在存储和传输中的安全性。
5. 安全开发流程与DevSecOps
在现代软件工程中,安全开发应贯穿需求、设计、编码、测试和运维全过程。DevSecOps强调将安全自动化工具集成到CI/CD流水线中,实现持续安全监测与快速响应。
三、技术融合与发展趋势
计算机信息管理技术与网络安全软件开发将更加深度融合。人工智能与机器学习被用于智能威胁检测和自动化响应;零信任架构推动信息管理从边界防护转向持续验证;区块链技术为信息完整性提供新的保障手段。隐私计算、同态加密等前沿技术也将逐步落地,推动网络安全体系向智能化、主动化、体系化方向发展。
四、
网络安全是一项系统工程,离不开计算机信息管理技术的有效支撑,也依赖于网络与信息安全软件的持续创新。只有将管理技术、软件工具和人员流程有机结合,构建纵深防御体系,才能有效应对日益复杂的网络安全挑战,保障数字时代的网络空间安全。